

Una herramienta de prevención de pérdida de datos (DLP) solo puede proteger aquello que logra entender. Esta distinción, aunque parece simple, representa uno de los mayores desafíos en la ciberseguridad corporativa.
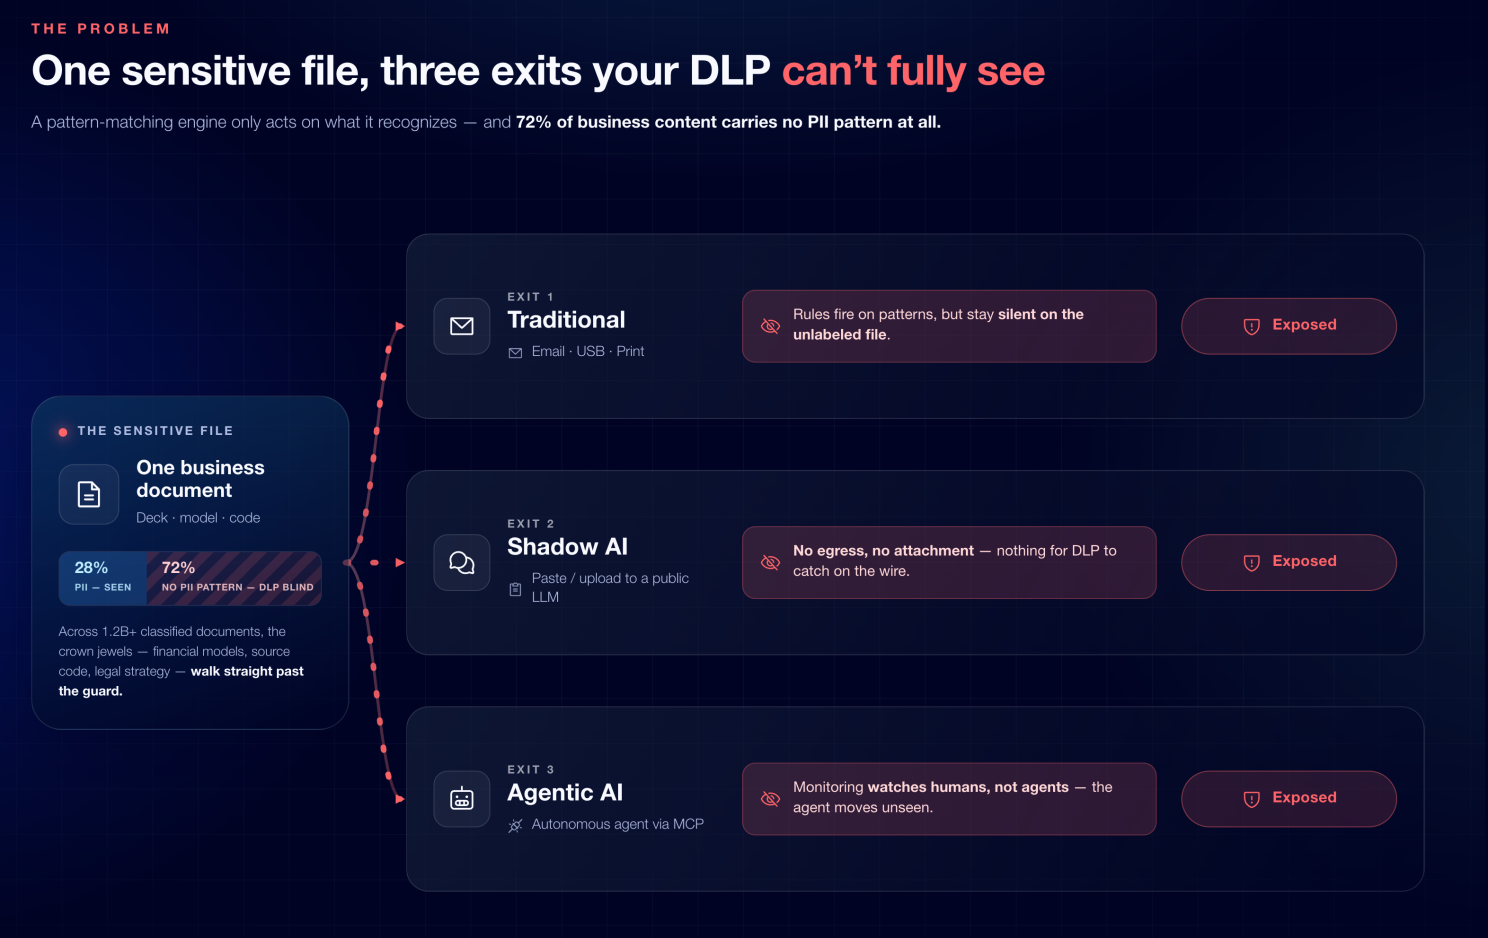
La mayoría de los programas de DLP tradicionales están programados para reconocer únicamente datos altamente estructurados y regulados, como números de tarjetas de crédito (PCI) o documentos de identidad (PII). Cumplen su función sobre lo que detectan, pero dejan al descubierto la mayor parte del patrimonio digital.
En los análisis realizados por Kriptos sobre un volumen de más de 1.2 mil millones de documentos clasificados, aproximadamente el 72% del contenido empresarial no contiene patrones de PII. Sin embargo, ese 72% alberga la propiedad intelectual estratégica de la compañía: modelos financieros, material de fusiones y adquisiciones (M&A), código fuente, estrategias legales y listas de precios. Un sistema de DLP solo actuará sobre estos archivos si conoce su nivel de confidencialidad en términos de negocio.
Para resolver este punto ciego, Kriptos combina modelos avanzados de Inteligencia Artificial para maximizar el accuracy sobre el 28% que contiene PII, ajustándolos a la taxonomía corporativa del cliente para identificar la información crítica oculta en el 72% restante. Dado que más del 60% de los datos sensibles se crean y residen directamente en los endpoints (laptops de los empleados), la superficie de riesgo se incrementa a medida que las herramientas de IA migran al escritorio mediante asistentes y copilotos locales.
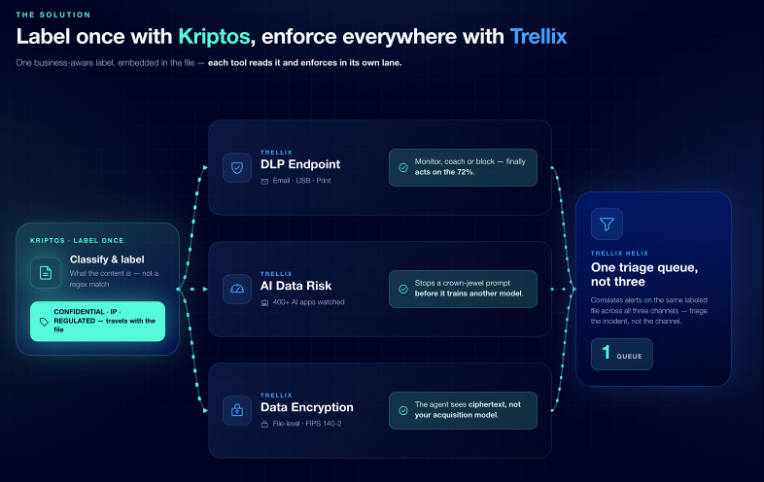
Frente a este escenario, la integración estratégica entre Kriptos y Trellix resuelve la brecha de visibilidad: Kriptos clasifica y etiqueta cada archivo una sola vez, e inscribe la inteligencia de negocio directamente en el documento. Trellix lee esa etiqueta y ejecuta el control correspondiente en cada canal.
La Importancia de Adaptar la Prevención de Pérdida de Datos (DLP) a la Era de la IA
La ciberseguridad tradicional se diseñó para un mundo donde los datos salían mediante archivos adjuntos o dispositivos externos. Hoy en día, la rápida adopción de herramientas de IA generativa y la automatización mediante agentes inteligentes han multiplicado los canales de filtración, creando rutas que los motores DLP convencionales no logran monitorear de forma nativa.
Implementar una estrategia moderna de prevención de pérdida de datos (DLP) requiere pasar de la simple inspección basada en reglas hacia una arquitectura de descubrimiento y clasificación de datos contextual. Cuando la clasificación precede a la protección, la organización garantiza que cada control operacional responda al valor real del activo, alineando los esfuerzos de seguridad con los requerimientos de cumplimiento de datos y gestión de riesgos.
Las 3 Rutas de Fuga y la Respuesta Conjunta Kriptos + Trellix
Flujo 1
Vías Tradicionales: Correo Electrónico, USB e Impresión
Es el canal conocido sobre el cual se construyeron los sistemas DLP tradicionales. Las reglas de bloqueo funcionan adecuadamente ante números de tarjetas de crédito, pero suelen ignorar actas del directorio o presentaciones estratégicas que carecen de etiquetas.
Kriptos resuelve esta deficiencia etiquetando el archivo según su criticidad real (regulada, confidencial o propiedad intelectual). Trellix DLP Endpoint lee esta etiqueta de forma nativa y ejecuta la política adecuada (monitoreo, advertencia o bloqueo) cuando el archivo intenta salir por correo, almacenamiento extraíble o impresión en endpoints gestionados.
Flujo 2
Shadow AI: Prompts Sensibles en LLMs Públicos
Es la ruta de fuga de mayor crecimiento. Un colaborador copia párrafos de un contrato confidencial en un modelo de lenguaje público (LLM) para resumirlo, exponiendo información estratégica sin dejar rastro de descarga de red.
En este escenario, la etiqueta de Kriptos alimenta el Trellix DLP AI Data Risk Dashboard. La plataforma monitorea la interacción de datos sensibles (portapapeles, copiar/pegar y carga de archivos) en un catálogo de más de 400 aplicaciones de IA, permitiendo prevenir la filtración de información antes de que se convierta en material de entrenamiento para modelos de terceros.
Flujo 3
Agentes de IA Autónoma: Acceso Indebido a Archivos
Los agentes autónomos conectados mediante protocolos como Model Context Protocol (MCP) reciben acceso a carpetas de trabajo para ejecutar tareas operativas. Sin embargo, un agente con acceso a un directorio puede leer cualquier documento confidencial almacenado en él.
Para mitigar este riesgo, Kriptos etiqueta el archivo como propiedad intelectual o contenido restringido, y Trellix Data Encryption mantiene el cifrado a nivel de archivo. Si un agente intenta acceder al documento, solo procesará texto cifrado ilegible. La tecnología de cifrado de Trellix cuenta con validación FIPS 140-2 y cumple con estándares como HIPAA, PCI DSS y GDPR.
Arquitectura de Integración Kriptos + Trellix
Trellix Helix: Centralización y Reducción de Ruido en el SOC
Procesar tres flujos de salida independientes puede generar una sobrecarga de alertas para los analistas de seguridad. Trellix Helix actúa como la capa de operaciones de seguridad y correlación con IA, conectando eventos entre el DLP tradicional, las interacciones con Shadow AI y la actividad de agentes autónomos.
Al correlacionar los eventos que hacen referencia al mismo archivo etiquetado por Kriptos, se eliminan los falsos positivos y se ofrece a los analistas una cola unificada de atención priorizada.
Un Único Insumo de Clasificación para Fortalecer la Ciberseguridad
La integración entre Kriptos y Trellix demuestra que la clasificación automatizada no debe verse como un producto aislado, sino como la capa de inteligencia base que potencia el stack de seguridad existente.
A través de soluciones como la tecnología DSPM, la gobernanza de acceso a los datos y la gestión de amenazas internas, Kriptos proporciona a las herramientas operativas de Trellix la visibilidad contextual necesaria para proteger la información en plataformas locales y entornos de colaboración en la nube como Microsoft 365 y Google Workspace.
Fortalezca su Inversión en Ciberseguridad y Proteja sus Datos en Todos los Canales
Contar con soluciones de seguridad avanzadas es insuficiente si los sistemas operan a ciegas sobre el patrimonio documental de la organización. La combinación de la clasificación automatizada con Inteligencia Artificial de Kriptos y la capacidad de ejecución multicanal de Trellix ofrece a los equipos de TI el control necesario para mitigar riesgos en endpoints, herramientas de IA y procesos automatizados.
Simplifique su arquitectura de seguridad etiquetando una sola vez sus archivos y dejando que sus herramientas de ciberseguridad ejecuten la protección adecuada en cada canal. Reduzca la superficie de exposición ante incidentes de fuga de datos de forma automática, continua y sin afectar la productividad de sus colaboradores.
Solicite una Demo Personalizada de Kriptos
Conozca cómo garantizar la adopción segura de la IA y proteger la información de su empresa.
Preguntas Frecuentes (FAQ) sobre la Integración Kriptos + Trellix
¿Por qué las herramientas tradicionales de DLP no detectan la mayoría de los archivos confidenciales?
Porque el 72% de los documentos corporativos no contienen patrones estandarizados como tarjetas de crédito o identificadores personales. Las soluciones tradicionales basadas en reglas no logran interpretar el contexto de negocio de presentaciones, contratos o código fuente si no cuentan con una etiqueta previa de sensibilidad.
¿Cómo protege esta solución el uso descontrolado de Inteligencia Artificial (Shadow AI)?
Kriptos identifica los documentos sensibles y Trellix monitorea el movimiento de datos (portapapeles, copiar/pegar y subida de archivos) hacia más de 400 herramientas de IA, impidiendo que información confidencial se comparta en plataformas públicas.
¿Se requiere reemplazar la infraestructura de ciberseguridad existente?
No. Kriptos se integra con el ecosistema de seguridad actual (incluyendo Trellix DLP, cifrado y SIEM/Helix), actuando como la capa de inteligencia que alimenta los controles operacionales ya instalados.
Referencias y Fuentes
- IBM Security, Cost of a Data Breach Report 2025 — Los incidentes involucrando Shadow AI añadieron en promedio $670,000 USD al costo de la brecha; 97% de las empresas vulneradas por IA carecían de controles de acceso.
- Accenture, State of Cybersecurity Resilience 2025 — Únicamente el 20% de las organizaciones se siente confiada en su capacidad para asegurar la IA generativa.
- Trellix, DLP Endpoint, Data Encryption and DLP AI Data Risk Dashboard Data Sheets (Musarubra US LLC, 2024–2026).
- Kriptos Benchmark, Análisis agregados sobre más de 1.2 mil millones de documentos clasificados en entornos corporativos.


